Кибератаки в России выросли на 32% за 7 месяцев 2026 года в статистике центра мониторинга киберугроз компании «Спикател» по российским организациям. За январь–июль специалисты зафиксировали на 32% больше атак, чем за тот же период 2025 года. Каждую третью атаку компания отнесла к серьезным.
Промышленность получила 37% зафиксированных атак
Больше всего инцидентов пришлось на промышленный сектор — 37% от числа атак, которые зафиксировал центр мониторинга «Спикатела». Телекоммуникационные компании получили 18%, финансовый сектор — 16%, транспортные организации — 12%.
«Спикател» связывает высокий показатель промышленности с масштабом цифровой инфраструктуры предприятий, большим количеством внешних подрядчиков и стоимостью остановки производственных процессов. Это оценка самой компании, а не официальная статистика всех российских предприятий.
Отдельную динамику в промышленности ранее фиксировала «Лаборатория Касперского». В первом полугодии 2026 года число обнаруженных и предотвращенных ИБ-инцидентов в российских промышленных организациях выросло на 31% год к году. Для транспортно-логистических компаний рост составил 75%. Эти показатели относятся к другой системе мониторинга, поэтому напрямую складывать или сравнивать их с данными «Спикатела» нельзя.
Кибератаки в России в 2026 году меняют структуру
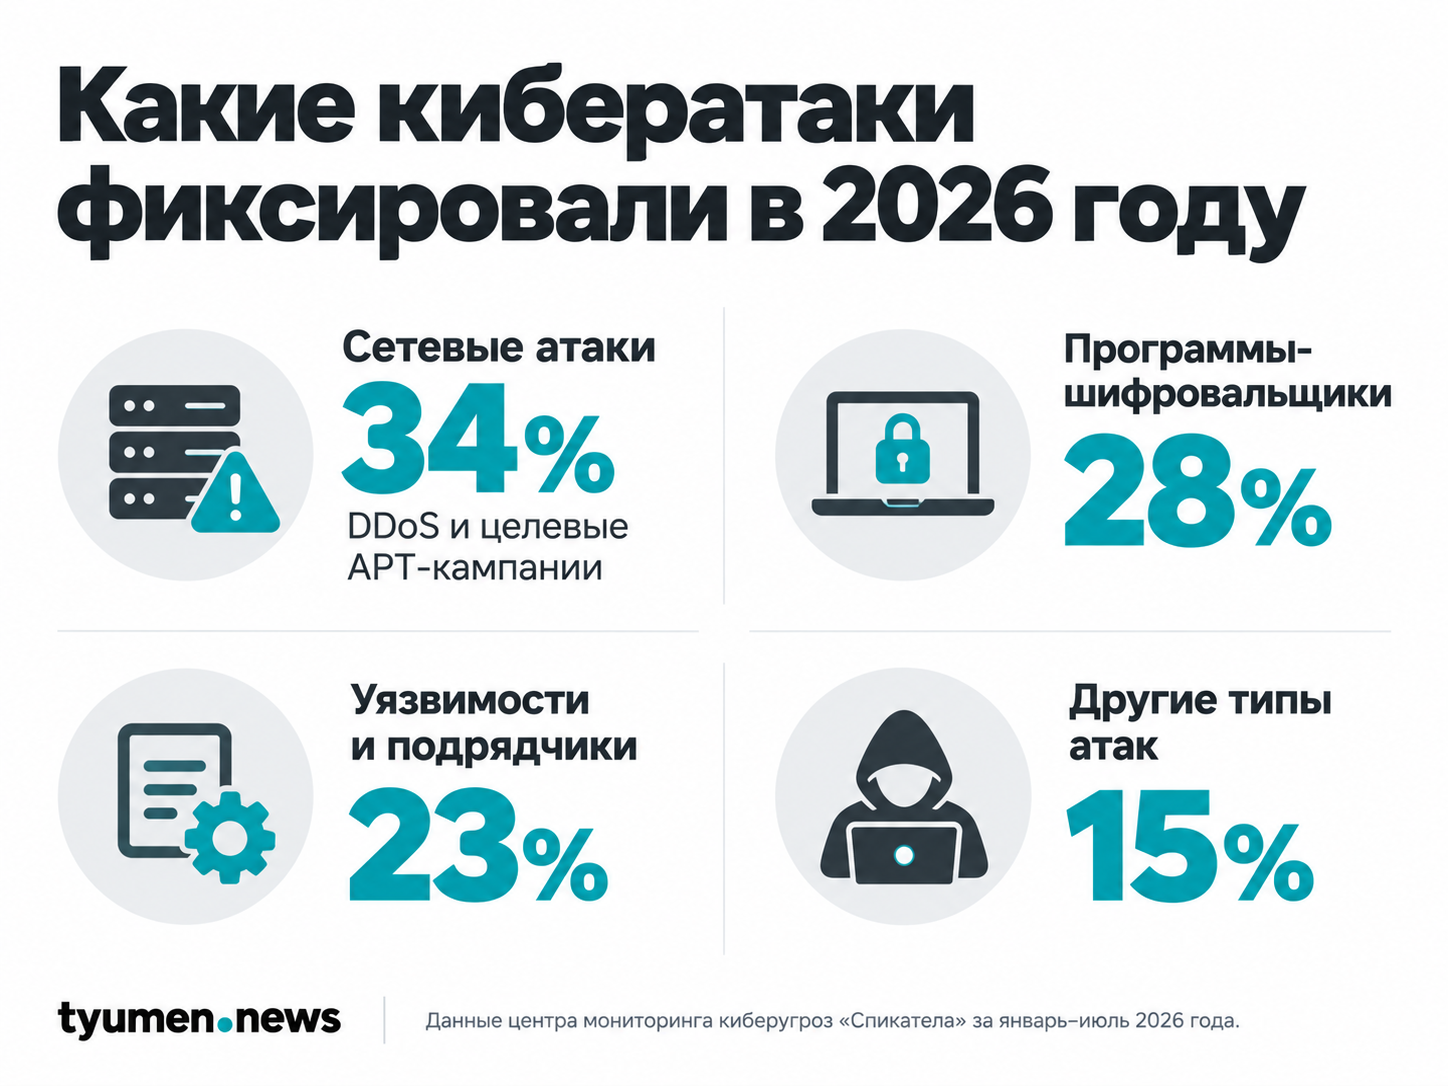
Самой распространенной категорией стали сетевые атаки, включая DDoS и длительные целевые атаки APT. На них пришлось 34% инцидентов в статистике «Спикатела».
Еще 28% составили атаки с применением программ-шифровальщиков. Эксплуатация программных уязвимостей и компрометация подрядчиков дали 23% случаев. На остальные сценарии пришлось 15%.
Каждая третья атака привела к серьезному инциденту
К серьезным «Спикател» отнес 34% зафиксированных атак. В эту категорию вошли случаи с прямыми финансовыми потерями или длительной остановкой работы компании. По итогам первого полугодия доля составляла 32%.
Для бизнеса последствия информационных инцидентов подтверждает и более широкое обследование Росстата за 2025 год. По расчетам FinExpertiza, среди организаций, столкнувшихся с атаками и заражением вредоносными программами, 24% сообщили о блокировках или сбоях, 15,5% — об уничтожении или повреждении данных, 11,9% — о нарушении конфиденциальности и утечках.
В Тюменской области с угрозами столкнулась пятая часть организаций
Для Тюменской области доступен отдельный показатель за 2025 год. По расчетам аналитической службы FinExpertiza на основе формы Росстата № 3-информ, ИБ-инциденты зафиксировали 19,9% обследованных организаций региона.
В целом по России показатель составлял 17,8%. В обследовании Росстата участвовали более 260 тыс. средних и крупных коммерческих, государственных и муниципальных организаций.
Региональная цифра не показывает рост числа атак в 2026 году. Здесь используется другая метрика: доля организаций, которые сообщили хотя бы об одном инциденте информационной безопасности в течение 2025 года.
Киберпреступлений стало меньше, хотя атак фиксируют больше
Одновременно официальная криминальная статистика показывает обратную динамику. За январь–август 2026 года в России зарегистрировали на 32% меньше преступлений, совершенных с использованием информационно-телекоммуникационных технологий или в сфере компьютерной информации, чем годом ранее. Об этом 17 сентября сообщило Министерство внутренних дел России.
Количество преступлений непосредственно в сфере компьютерной информации снизилось на 40,4%, дистанционных краж — на 19,7%, ИТ-мошенничеств — на 29%.
Кибератака и зарегистрированное киберпреступление — разные статистические показатели. Центры информационной безопасности фиксируют технические попытки атак и инциденты, тогда как МВД учитывает зарегистрированные преступления. Поэтому рост одного показателя на 32% и снижение другого на 32% не описывают одну и ту же выборку.
Серьезные атаки чаще проводят в выходные
В июле «Спикател» зафиксировал еще одно изменение: около трети серьезных инцидентов месяца пришлось на выходные. В первом полугодии их доля находилась в диапазоне 15–20%.
Аналитик центра мониторинга киберугроз «Спикатела» Святослав Макаров объяснил такую тактику расчетом на меньшее присутствие специалистов по информационной безопасности вечером в пятницу и в выходные. Задержка реакции до начала рабочей недели увеличивает время, которое злоумышленники получают внутри атакованной инфраструктуры.